Dernière mise à jour : 11 novembre 2026
La sécurité d’un logiciel comptable ne se limite pas au chiffrement. Elle repose aussi sur les droits utilisateurs, les sauvegardes, la traçabilité des changements, la gestion des incidents et la façon dont les exports sont contrôlés.
Nexbal, exploité par Reai AS, manipule des données sensibles pour une entreprise : clients, fournisseurs, factures, relevés bancaires, pièces justificatives, écritures, utilisateurs et rapports. La sécurité doit donc être concrète dans le produit comme dans les routines d’exploitation.
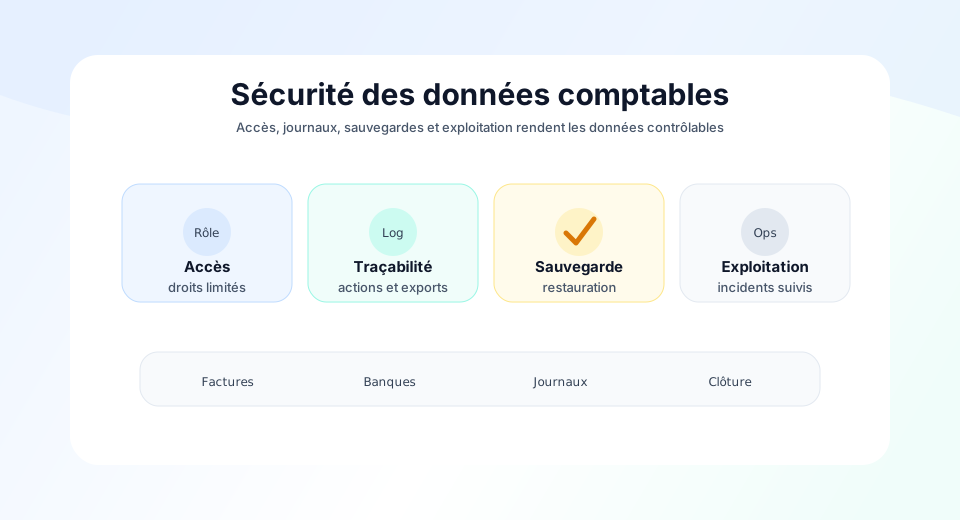
Ce que la sécurité doit couvrir
| Domaine | Exemple |
|---|---|
| Accès | limiter les droits selon le rôle de chaque utilisateur |
| Données | protéger factures, tiers, banques et rapports |
| Traçabilité | garder une lisibilité sur les actions importantes |
| Sauvegardes | pouvoir restaurer en cas de problème technique |
| Exploitation | surveiller, mettre à jour et traiter les incidents |
Le cadre de traitement est résumé dans l’accord de traitement des données. Pour le site et les contacts, consultez aussi la politique de confidentialité.
Droits utilisateurs
Dans une petite entreprise, il est tentant de donner les mêmes droits à tout le monde. En comptabilité, c’est rarement une bonne idée. Une personne qui dépose des justificatifs n’a pas forcément besoin de modifier les comptes bancaires, les exports ou les paramètres.
Exemples de contrôle :
- limiter les droits d’administration à quelques personnes
- supprimer les anciens utilisateurs
- séparer consultation, saisie, validation et paramétrage
- revoir les accès du cabinet comptable
- éviter les exports complets sans besoin réel
Le sujet est détaillé dans droits utilisateurs logiciel comptable et sécuriser accès logiciel comptable.
Traçabilité et piste d’audit
La sécurité sert aussi à comprendre ce qui s’est passé. Quand une écriture est modifiée, un fichier exporté ou un paramètre changé, il faut pouvoir retrouver le contexte.
Cette logique rejoint le journal des modifications en comptabilité informatisée et la sécurité des données comptables cloud en France.
Sauvegardes et continuité
Une sauvegarde n’est utile que si la restauration est comprise et testable. L’objectif est d’éviter qu’un incident technique devienne une perte de données, une rupture d’activité ou une comptabilité difficile à reconstituer.
Pour les entreprises qui automatisent davantage, les contrôles doivent suivre : imports, API, rapports et droits du cabinet comptable.
Risques fréquents
- droits trop larges pour les utilisateurs
- exports sensibles envoyés hors du système sans contrôle
- comptes utilisateurs oubliés après un départ
- données de test mélangées aux données réelles
- intégrations connectées sans responsable clair
- incidents traités oralement, sans trace exploitable
Méthode conseillée
- Définir les rôles par tâche.
- Revoir régulièrement les administrateurs et les accès externes.
- Documenter les exports et imports critiques.
- Séparer données de test et données de production.
- Vérifier l’accord de traitement avant usage en production.
Pour toute question sur la sécurité ou le traitement des données, passez par la page contact.