Stand: 8. März 2026
Sicherheit in einer Cloud-Buchhaltung entsteht durch mehrere Schichten: kontrollierte Zugriffe, stabile Betriebsroutinen, Backups, nachvollziehbare Änderungen und klare Regeln für die Datenverarbeitung.
Nexbal ist für Schweizer KMU besonders dann hilfreich, wenn Buchhaltung, Treuhand, Bankdaten und Belege an einem Ort zusammenarbeiten. Genau deshalb müssen Rechte, Protokolle und Datenqualität zusammen gedacht werden.
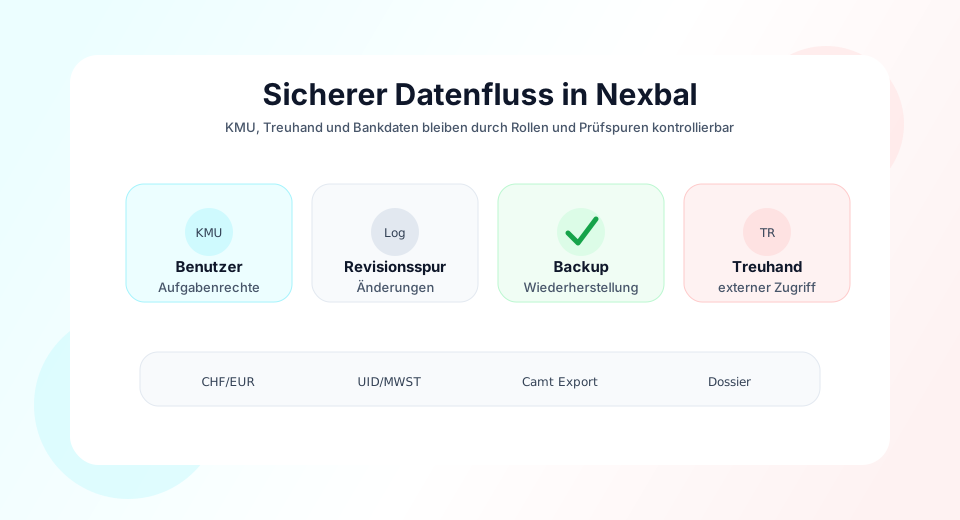
Welche Daten brauchen Schutz?
Buchhaltungsdaten sind nicht nur Zahlen. Sie zeigen Kundenbeziehungen, Lieferanten, Bankbewegungen, interne Freigaben und manchmal Personendaten. Ein Sicherheitskonzept muss deshalb mehr abdecken als Login und Passwort.
| Bereich | Beispiel |
|---|---|
| Stammdaten | Kunden, Lieferanten, UID, MWST-Nummer |
| Buchungen | Kontierung, Belege, Banktransaktionen |
| Zusammenarbeit | Treuhandzugriff, interne Freigaben, Kommentare |
| Exporte | Journal, Saldenliste, Jahresabschlussdossier |
| Betrieb | Backups, Wiederherstellung, Systemänderungen |
Die Grundsätze zur Verarbeitung sind im Auftragsverarbeitungsvertrag beschrieben. Für Website- und Kontaktdaten gilt die Seite Datenschutz.
Rechte und Treuhandzugriff
Ein KMU arbeitet oft mit internen Mitarbeitenden und einem externen Treuhandpartner. Sicherheit bedeutet, dass beide Seiten genug Einblick haben, aber nicht mehr Rechte als notwendig.
Praktische Beispiele:
- operative Mitarbeitende erfassen Belege, ohne Grundeinstellungen zu ändern
- Treuhand kann Auswertungen prüfen und Rückfragen stellen
- administrative Aktionen bleiben auf wenige Personen beschränkt
- Zugriffe werden bei Rollenwechseln entfernt
Mehr dazu steht in Rechtekonzept Buchhaltungssoftware und Treuhand Zugriff Rollen Rechte.
Nachvollziehbarkeit und Revision
Sicherheit ist auch eine Frage der Nachvollziehbarkeit. Wenn eine Buchung geändert, ein Export erzeugt oder ein Zugriff erweitert wird, sollte später klar sein, warum und durch wen es passiert ist.
Diese Logik passt zur Revisionsspur in Cloud-Buchhaltung. Für Jahresabschlussarbeiten ist ausserdem ein geordnetes Revisionsdossier für KMU sinnvoll.
Typische Risiken
- zu breite Zugriffsrechte für Treuhand oder Mitarbeitende
- Bankdaten werden lokal exportiert und unkontrolliert geteilt
- alte Benutzer bleiben nach einem Rollenwechsel aktiv
- Testimporte verändern echte Daten
- Exporte für Jahresabschluss oder MWST werden nicht dokumentiert
- Backups werden nie gedanklich mit Wiederherstellung verbunden
Sicherheit beim Systemwechsel
Viele Sicherheitsprobleme entstehen nicht im normalen Tagesbetrieb, sondern beim Wechsel von Systemen. Dann werden Salden, Stammdaten, Bankdateien, Belege und Benutzerlisten gesammelt exportiert. Diese Dateien sollten nur dort liegen, wo sie gebraucht werden, und nach der Migration wieder aufgeräumt werden.
Eine strukturierte Testmigration Buchhaltung reduziert dieses Risiko. Ebenso wichtig ist die Datenqualität beim Systemwechsel, weil schlechte Daten später oft zu breiteren Zugriffsrechten und manuellen Korrekturen führen.
Gute Praxis
- Richte Rollen nach Aufgaben ein.
- Prüfe Treuhand- und Adminzugriffe regelmässig.
- Dokumentiere kritische Exporte.
- Trenne Testdaten und produktive Buchhaltungsdaten.
- Kläre Datenschutz und Auftragsverarbeitung vor der produktiven Nutzung.
Wenn du Fragen zu Sicherheit oder Datenverarbeitung hast, nutze Kontakt.