Tietoturva taloushallinnossa tarkoittaa muutakin kuin salattua yhteyttä. Tärkeää on myös se, kenellä on pääsy tietoihin, miten muutokset voidaan tarkistaa, miten tiedot palautetaan häiriön jälkeen ja miten käyttöoikeuksia ylläpidetään.
Nexbal käsittelee tietoja, jotka voivat olla yritykselle kriittisiä: asiakkaita, toimittajia, laskuja, pankkitapahtumia, tositteita, raportteja ja käyttäjätietoja. Siksi tietoturva rakentuu sekä teknisistä ratkaisuista että selkeistä toimintatavoista.
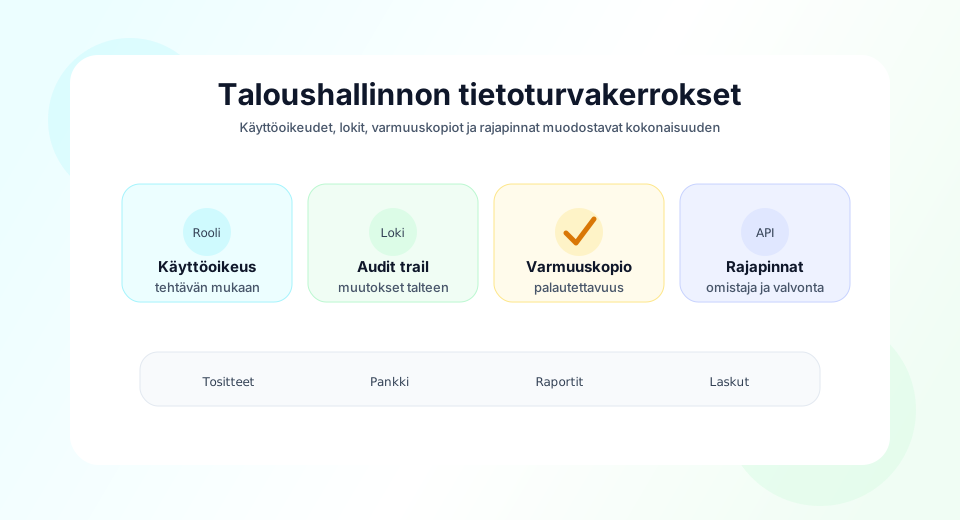
Keskeiset periaatteet
| Alue | Käytännön merkitys |
|---|---|
| Käyttöoikeudet | käyttäjä näkee vain työnsä kannalta tarpeelliset tiedot |
| Yhteydet | palvelun käyttö tapahtuu salattujen yhteyksien kautta |
| Varmuuskopiot | tiedot pyritään pitämään palautettavina häiriötilanteissa |
| Valvonta | poikkeamia ja kriittisiä tapahtumia seurataan |
| Dokumentointi | olennaiset muutokset ja prosessit pidetään jäljitettävinä |
Henkilötietojen käsittelystä on erillinen tietojenkäsittelysopimus. Se täydentää tätä käytännön tietoturvan yleiskuvaa.
Käyttöoikeudet ja roolit
Hyvä taloushallinnon tietoturva alkaa rooleista. Kaikkien käyttäjien ei tarvitse päästä samoihin asetuksiin, pankkiaineistoihin, vientitiedostoihin tai asiakasrekistereihin.
Käytännön esimerkkejä:
- tositteita käsittelevä henkilö ei välttämättä tarvitse pääkäyttäjän oikeuksia
- ulkoinen kirjanpitäjä voi tarkistaa raportteja ilman pankkiasetusten hallintaa
- vanhat käyttäjät poistetaan, kun tehtävä tai työsuhde päättyy
- pääkäyttäjän oikeuksia tarkastellaan säännöllisesti
Lisää käytännön ohjeita löytyy artikkelista käyttäjäoikeuksien katselmointi.
Lokit, audit trail ja muutosten seuranta
Taloushallinnossa tärkeä kysymys ei ole vain “onko tieto tallessa”, vaan myös “miten tähän lukuun päädyttiin”. Siksi muutosten seuranta, vientien dokumentointi ja poikkeamien käsittely ovat tietoturvaa.
Käytännön näkökulma on kuvattu tarkemmin artikkelissa audit-loki kirjanpito-ohjelmassa. Rajapintojen osalta kannattaa lukea myös rajapintojen tietoturva taloushallinnossa.
Varmuuskopiot ja palautettavuus
Varmuuskopio ei ole vain tiedosto jossain taustalla. Sen arvo mitataan siinä, voidaanko työ palauttaa hallitusti, jos jokin menee pieleen. Taloushallinnossa tämä tarkoittaa myös sitä, että tositteet, raportit ja käyttäjien tekemät muutokset pysyvät ymmärrettävinä.
Jos haluat syventää aihetta, lue varmuuskopiointi taloushallinto-ohjelmassa.
Yleisiä riskejä
- käyttäjille annetaan liian laajat oikeudet
- vanhoja tunnuksia ei poisteta
- vientitiedostoja jaetaan paikallisesti ilman kontrollia
- testiaineisto sekoittuu oikeaan kirjanpitoon
- integraatioille annetaan pysyvät oikeudet ilman omistajaa
- poikkeamia ei kirjata eikä seurata
Suositeltu toimintatapa
- Määritä roolit työnkulkujen mukaan.
- Tarkista pääkäyttäjät ja ulkoiset käyttäjät säännöllisesti.
- Dokumentoi kriittiset viennit ja muutokset.
- Pidä testiaineisto erillään tuotantotiedoista.
- Käsittele poikkeamat järjestelmällisesti.
Jos haluat kysyä tietoturvakäytännöistä tarkemmin, ota yhteyttä sivun yhteystiedot kautta.